
Как распознать фишинговый сайт и защитить свои данные
Знакомая многим ситуация: вам присылают ссылку на оплату, доставку или вход в аккаунт. Она ведет на знакомую с виду страницу. Но на самом деле это созданный мошенниками поддельный сайт, цель которого – украсть ваши личные или финансовые данные. Указав их на такой странице, вы рискуете передать в руки злоумышленников свои деньги, доступ к аккаунтам и даже личность.
В этой статье подробно рассмотрим, как распознать фишинговый сайт, что проверить перед вводом данных и как еще можно защититься от мошенничества. А читатели, которые уже открыли вредоносную ссылку и успели передать сведения, во второй части статьи найдут практические инструкции, как действовать, попавшись на фишинг.
Что такое фишинговый сайт
Фишинговый сайт – это поддельная страница, которая может имитировать банк, магазин, службу доставки или любой другой распространенный сервис. Вся информация, которую вы на ней вводите, тут же поступает злоумышленникам.
Чаще всего такой мошеннический сайт содержит фиктивную форму входа со строками для логина и пароля или ввода одноразового кода доступа. Также перед пользователем может открыться поддельная форма оплаты: блок с полями для реквизитов карты, включая ее номер, срок действия и трехзначный CVV/CVC-код, указываемый с обратной стороны карточки.
Кроме того, злоумышленники могут собирать не только пароли и реквизиты карты, но и персональные данные такие как: ФИО, номер телефона, адрес, место работы и другие личные сведения. А некоторые идут еще дальше, запрашивая сканы ваших документов или биометрию.
Распространенный пример заманивания на фишинговый сайт – сообщение о том, что ваш аккаунт Сбера, Google или любого другого сервиса заблокирован и нужно срочно актуализировать данные, перейдя по приложенной ссылке. Она ведет на поддельную страницу, где вас попросят авторизоваться, ввести личные сведения, внести оплату или совершить другое действие.
Причем кража данных через форму ввода не единственный риск фишинговых сайтов. Переход по ссылке на такую страницу или по линкам на самом поддельном сайте иногда может запускать скачивание вредоносного файла или установку мошеннического приложения. А некоторые фишинговые страницы сочетают сразу две угрозы: кражи данных и заражения устройства.
Мошенники распространяют ссылки на фишинговые сайты огромным количеством способов. Их можно получить не только в письме на электронную почту, SMS или сообщении в мессенджере. Ссылка может быть в QR-коде, рекламном баннере, посте в соцсетях, поисковой выдаче, и даже чат-бот или ИИ-агент может порекомендовать вам перейти по такому линку. Поэтому очень важно научиться распознавать фишинговые сайты.
Признаки фишингового сайта
Определить фишинговый сайт можно по сочетанию необычного адреса, странного контекста перехода и вызывающих сомнения требований на странице. По отдельности эти внешние признаки не всегда позволяют вынести окончательный вердикт – лучше всего проверить вместе все три критерия.
Подмена адреса и похожие символы
Первое, как распознать фишинговую ссылку, – по видоизмененному адресу. Каждая страница в интернете имеет свой адрес, который можно увидеть в верхней адресной строке браузера после «http://» или «https://». Обычно он состоит из домена, поддомена и пути после косой черты.
Домен – это основной адрес, состоящий из названия сайта через точку с доменной зоной, например «example.com». У простых сайтов есть только доменное имя, но у более сложных есть также поддомены – адреса каждого из крупных разделов, которые добавляются к домену и также отделяются от него точкой. Например «login.example.com». А все, что идет через косую черту после домена, – это путь к конкретной странице или файлу на сайте.
Чтобы ввести в заблуждение пользователей, злоумышленники берут правильный адрес популярного сервиса и по частям включают его в адрес поддельного сайта. Например, «example.com.login.example.net». Тот, кто невнимателен, может не заметить, что здесь базовый домен не «example.com», а «example.net». Поэтому будьте осторожны: знакомое название слева в адресе еще не подтверждает принадлежность страницы бренду.
Кроме того, мошенники часто берут настоящее доменное имя и изменяют в нем всего один или два символа: добавляют цифру или дефис, заменяют букву на цифру или делают опечатку, которую легко пропустить при беглом взгляде. Например, «login.example1.com», «login-example.com», «login.examp1e.com», «login.exеmple.com».
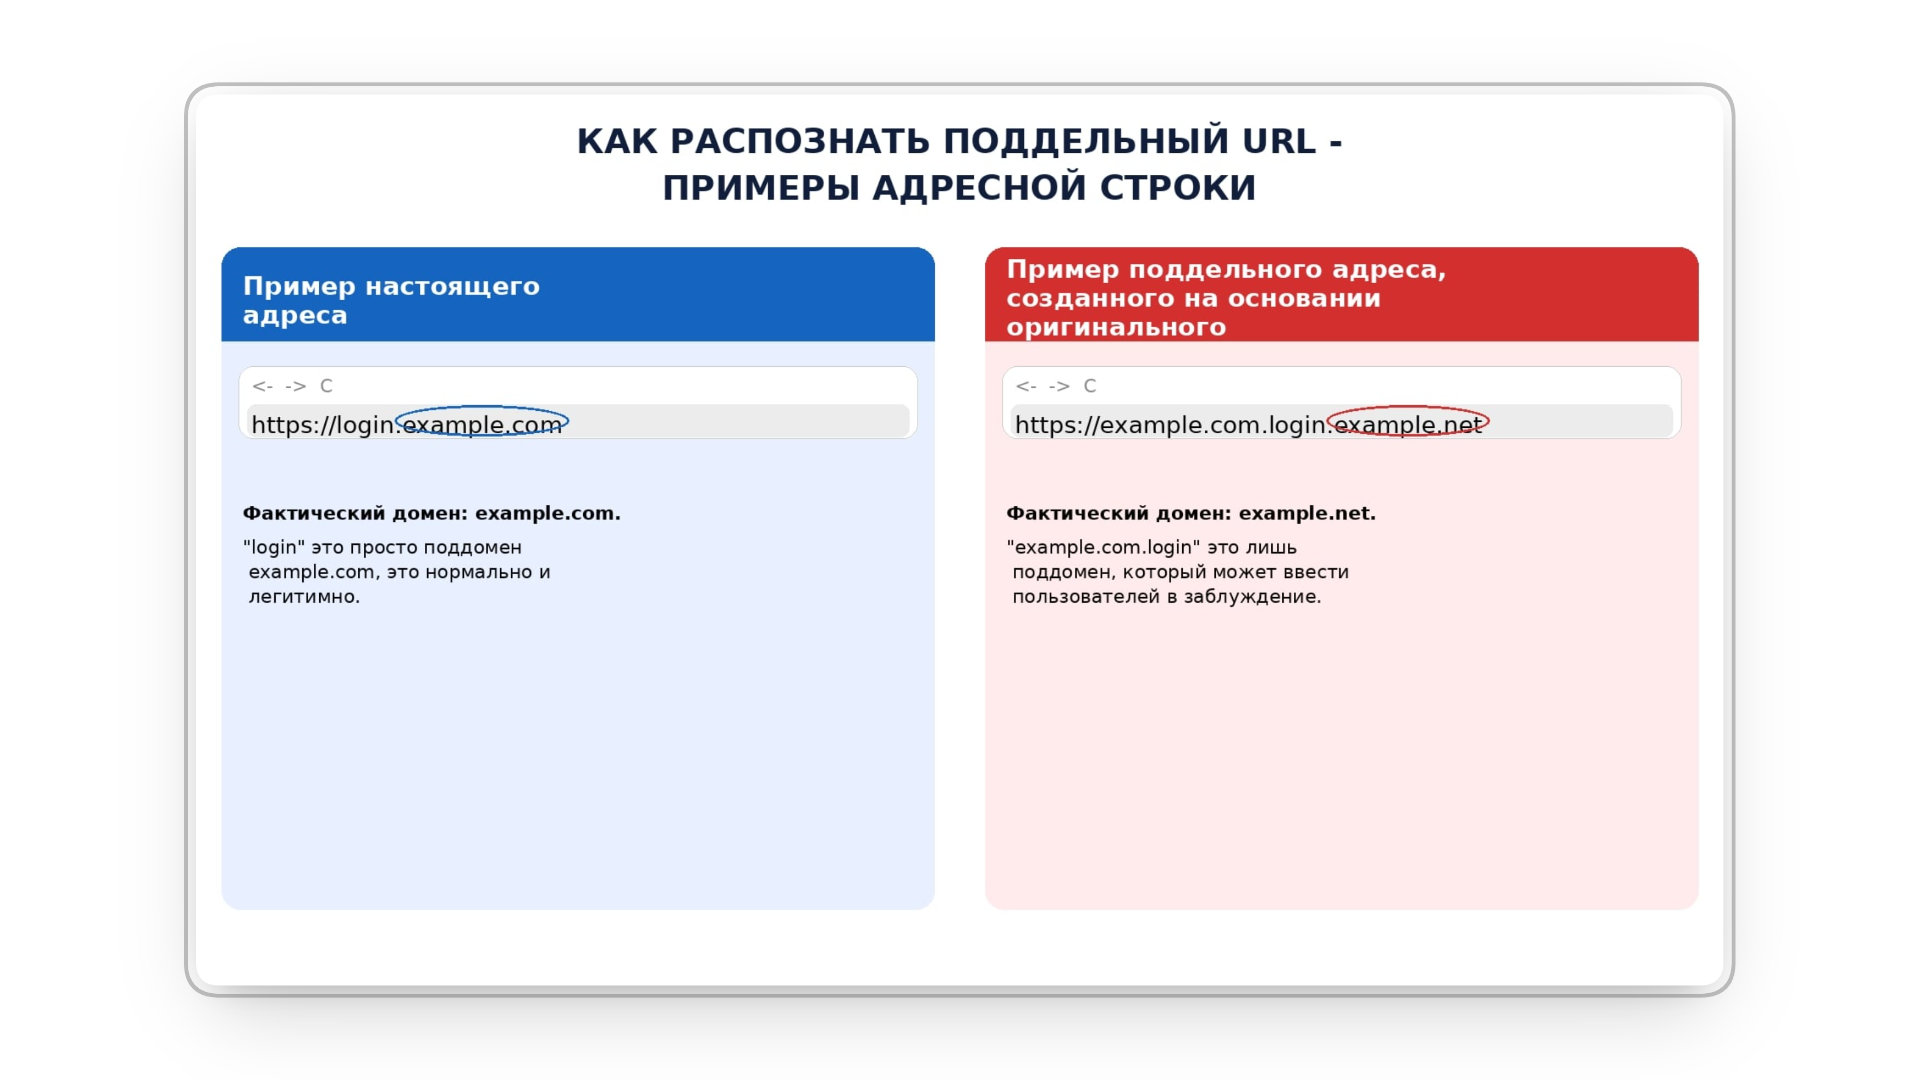
Схематические примеры того, как могут выглядеть настоящий и созданный мошенниками адреса. Сгенерировано с помощью ИИ.
Неожиданный запрос пароля или платежных данных
Помимо неправильного адреса, должно насторожить несоответствие операции, которую вам предлагают совершить, и требуемых для этого сведений. Например, если обещают зачислить деньги на ваш счет, но при этом просят CVV/CVC-код вашей банковской карты или код подтверждения списания. Или если для просмотра трека доставки требуют пароль от вашей электронной почты.
Конечно, не любая форма входа или оплаты будет мошеннической. Но, если запрашиваются конфиденциальные данные, которые по логике не нужны для совершения конкретной операции, это может быть фишинговый сайт.
А в отношении кодов подтверждения входа или списания – вводите их только для тех действий, которые вы сами начали в проверенном сервисе. Если сервис непроверенный и код пришел вам внезапно, тогда как вы его не запрашивали, ни в коем случае его не вводите.
Давление и несоответствия на странице
Частый признак фишинговых сайтов – давление на эмоции пользователя: попытки вызвать страх или вину, поторопить либо завлечь. Для этого мошенники часто сообщают о блокировке аккаунта, его взломе или мошеннических операциях с его использованием. Также они могут устанавливать обратный отсчет, подгоняющий вас действовать, не раздумывая. Или могут предлагать неожиданный выигрыш, бесплатный купон или крупное возмещение либо сообщать о денежном переводе на большую сумму.
Еще один способ, как понять, что сайт фишинговый, – подозрительный интерфейс. Ошибки, неработающие кнопки и странные контакты – поводы для дополнительной проверки. Хотя качественный дизайн, отзывы и отсутствие опечаток не доказывают подлинность: многие современные фишинговые сайты имеют дизайн и интерфейс практически как у оригинала.
Те же признаки применимы к фишингу в соцсетях. Вас должно насторожить сообщение от знакомого с подозрительной ссылкой, особенно если он пишет с нового аккаунта и в непривычной для него манере. Или в его послании присутствуют срочность, просьба одолжить денег, инвестиции или розыгрыши призов.
Помните, что аккаунт могли взломать. Кроме того, в современные возможности ИИ входит достаточно точная имитация личности в переписке, а также создание фото-, аудио- и видеодипфейков.
HTTPS и знакомый логотип не подтверждают подлинность
Многие думают, что наличие фирменного логотипа и HTTPS-соединения подтверждают надежность сайта, но это не так. Подделка тоже может иметь скопированный логотип и сертификат.
HTTPS – это технология безопасного шифрования данных, передаваемых между вами и сайтом. Она очень важна, так как защищает вашу личную информацию от перехвата третьими лицами. Наличие цифрового сертификата, подтверждающего использование сайтом HTTPS, гарантирует, что никто извне не сможет подсмотреть вводимые вами на нем пароли или данные карты. Но это ничего не говорит о самом сайте. Он легко может оказаться мошенническим и украсть ваши данные, так как все больше фишинговых страниц получают SSL-сертификат и используют зашифрованное соединение.
Но это не значит, что не нужно смотреть на наличие HTTPS в адресной строке. На сайтах с устаревшим сертификатом или без него (такие начинаются с HTTP) лучше не вводить никакие конфиденциальные данные, даже если такие страницы не мошеннические.
Как проверить ссылку перед вводом данных
Чтобы проверить ссылку на фишинг, следуйте этой пошаговой инструкции:
Просмотрите адрес, не открывая страницу. На компьютере это можно сделать, наведя указатель на ссылку, а на телефоне – через доступное в приложении меню ссылки. Посимвольно сравните адрес линка с официальным доменом сервиса.
Если возникают сомнения, самостоятельно откройте сервис в браузере или через официальное приложение. Проверьте уведомление, заказ или платеж непосредственно внутри своего аккаунта. При этом будьте внимательны, даже открывая сайт из поисковой выдачи: помните, что первое место в поиске и рекламная пометка не подтверждают подлинность сайта. Фишинговая страница порой может стоять выше оригинальной.
Для дополнительной проверки публичного адреса используйте специальные сервисы, такие как Kaspersky OpenTIP. Нужно вставить ссылку в поисковую строку такого анализатора, и он выдаст отчет о том, безопасен ли сайт или есть подозрение на фишинг либо вредоносное ПО. Но помните, что отсутствие обнаруженной угрозы не равно гарантии безопасности, особенно для новой страницы. А также не отправляйте в публичные сканеры персональные ссылки с кодами входа, восстановления или доступа к документам.
Если адрес сокращен, скрыт за QR-кодом или требует цепочки переходов, не продолжайте его проверку. При предупреждении браузера или защитного приложения о возможной угрозе также сразу закрывайте страницу. Получите нужную информацию непосредственно в оригинальном сервисе, открытом через надежный канал.
Например, если вы получили сообщение о доплате за доставку, не торопитесь, не нажимайте на ссылку и тем более не вводите свои данные. Отдельно откройте приложение службы доставки и войдите в детали заказа, чтобы проверить, есть ли там подобное требование.
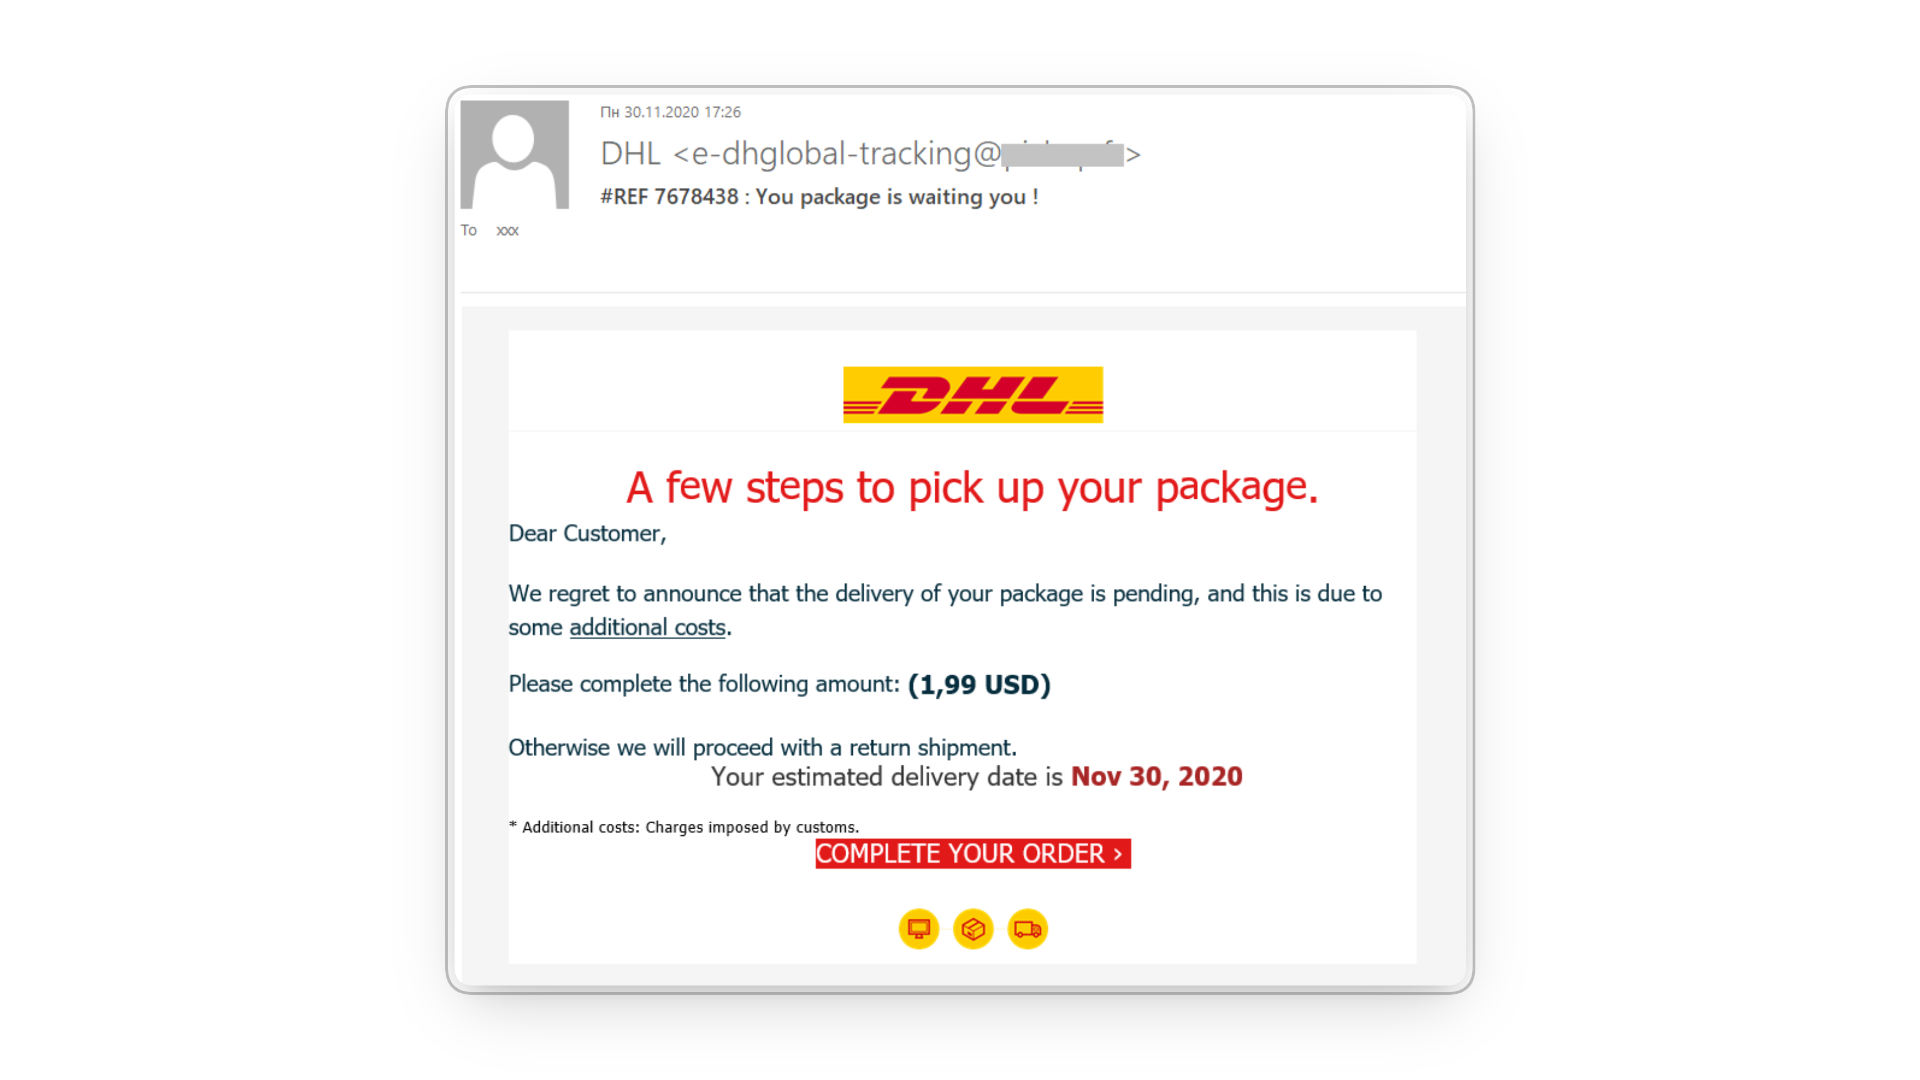
Мошенническое сообщение якобы от почтового сервиса. Оформлено странным шрифтом и пугает возвратом посылки назад в случае неуплаты небольшой суммы. Источник – Kaspersky.
Как защитить данные от фишинга
Помимо ручной проверки адресов, для защиты от фишинга можно использовать несколько постоянных мер.
Во-первых, устанавливайте уникальные сложные пароли на каждом отдельном сайте. Если вы используете один пароль везде и однажды введете его на фишинговом сайте, то рискуете потерять сразу все учетные записи.
Во-вторых, используйте специальное приложение – менеджер паролей. Оно генерирует уникальные комбинации символов для каждой страницы, надежно их хранит и оповещает, если обнаружена утечка одного из паролей. Кроме того, эта утилита автоматически подставляет комбинацию из сохраненных в ней логина и пароля при входе на сайт. Если автоматическая подстановка не срабатывает, возможно, вы находитесь на фейковой странице.
В-третьих, установите везде, где это возможно, 2FA – двухфакторную аутентификацию. Это способ входа на сайт или в приложение, при котором система запрашивает не только логин и пароль, но и еще одно дополнительное подтверждение вашей личности, например одноразовый код или отпечаток пальца. Если установлена 2FA, даже заполучив пароль, мошенникам будет сложнее взломать аккаунт.
При этом не рекомендуется выбирать для 2FA SMS с одноразовым кодом, так как его могут перехватить. Надежнее генерировать такие одноразовые коды с помощью специального приложения или аппаратного аутентификатора.
В-четвертых, своевременно обновляйте браузер и систему. Это повысит степень их защищенности от киберугроз, включая фишинг. А также установите на свой компьютер и гаджеты антивирусное ПО с функцией антифишинга.
Дополнительная защита с Kaspersky
Сложно постоянно оставаться внимательным и вручную проверять ссылки на безопасность. Но этот процесс можно упростить, установив защитное приложение с функцией автоматической проверки угроз, например антивирус Kaspersky Standard, в состав которого входит Анти-Фишинг. Этот инструмент предупреждает об обнаруженных фишинговых ссылках в электронных письмах или на сайтах и блокирует переход на выявленные мошеннические страницы, снижая риск кражи персональных данных.
Возможности и условия работы антифишинговых функций зависят от платформы и версии приложения. Например, в Kaspersky Standard для Windows есть компонент, который по умолчанию проверяет ссылки в результатах поиска в поддерживаемых браузерах, а проверку ссылок на других веб-страницах можно включить в настройках. Он помечает их одним из цветных значков в зависимости от того, страница безопасна, находится под подозрением или однозначно опасна по данным «Лаборатории Касперского». Это снижает риск, что вы откроете мошеннический сайт.
Перед покупкой такого защитного решения обязательно проверяйте актуальные промо предложения. Практически всегда есть промокод Kaspersky, дающий хорошую скидку на антивирус.
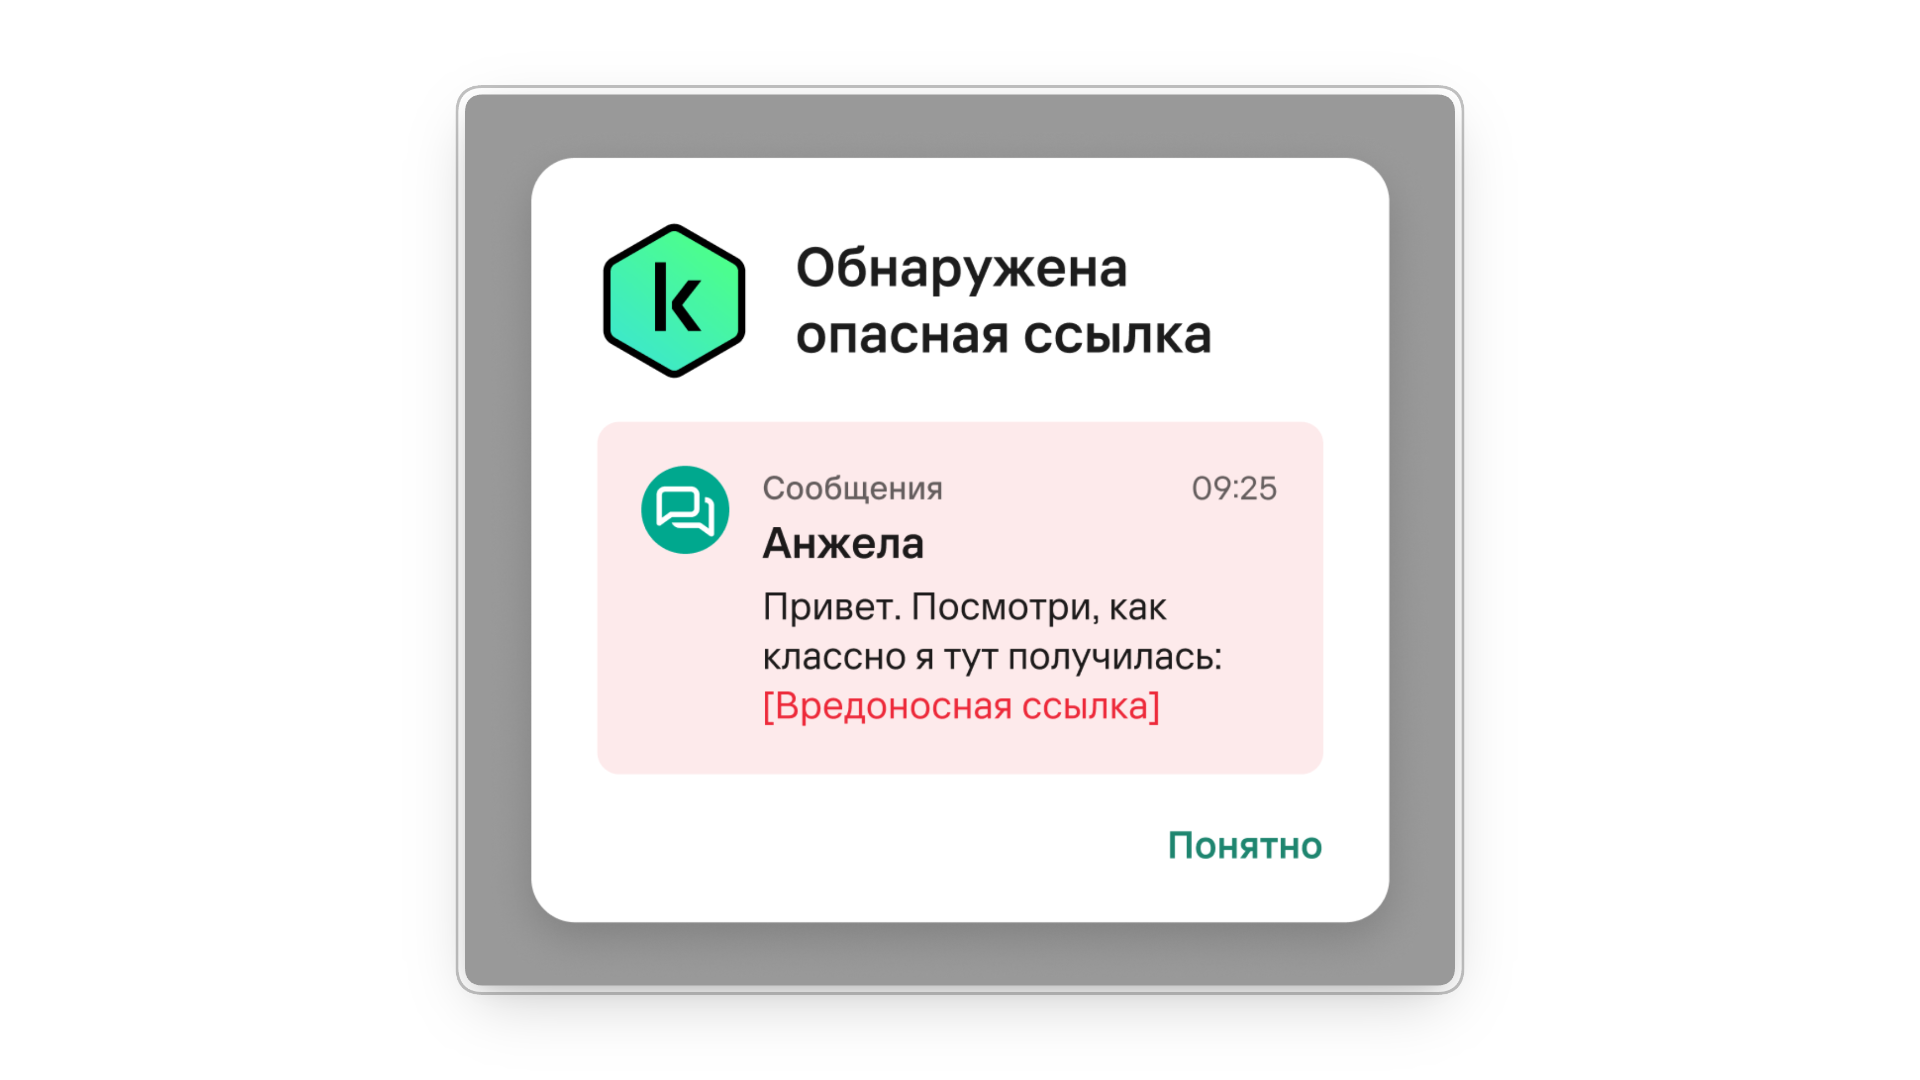
Пример того, как антифишинг-инструмент антивируса Kaspersky Standard действует на Android. Источник – Kaspersky.
Что делать, если вы открыли фишинговый сайт
Дальнейшие действия пользователя зависят от того, что он успел сделать. Если вы только открыли страницу, нужно как можно скорее ее закрыть. Если успели ввести пароль, нужно сменить его, если передали реквизиты карты – заблокировать ее, а если скачали файл – выполнить проверку устройства защитным ПО.
Только открыли страницу
Главное, что нужно делать, если перешел по фишинговой ссылке, – закрыть ее. Ничего не вводите на открывшейся перед вами странице и не разрешайте получение уведомлений или загрузку, если на экране появляется сообщение о таковых.
Обязательно проверьте, не скачался ли с сайта какой-то файл. Это можно сделать, открыв историю браузера или папку с загрузками. Если окажется, что загружен или запущен подозрительный файл, перейдите к инструкции ниже (в 4-м подзаголовке).
Также проверьте, были ли выданы фишинговому сайту какие-либо разрешения. Для этого зайдите в соответствующий раздел в настройках браузера. Чаще всего он находится в подразделе о конфиденциальности или безопасности.
Помните, что сам факт перехода не доказывает кражу всех паролей, но и не дает основания объявить устройство безопасным. Поэтому при желании можно предпринять дополнительные меры, например сменить пароли.
Ввели пароль или одноразовый код
Если до того, как понять, что сайт поддельный, вы успели ввести пароль или одноразовый код, нужно действовать быстро:
Откройте настоящий сервис на другом, на проверенном устройстве и смените пароль на новый, уникальный и сложный.
Проверьте список активных сеансов (устройств, с которых был осуществлен вход в аккаунт). Завершите сеансы с посторонних, незнакомых вам устройств, чтобы лишить злоумышленников возможности оставаться в учетной записи. Это можно сделать в личном профиле, в настройках безопасности.
Проверьте способы восстановления и включите двухфакторную аутентификацию.
Если пароль повторялся, замените его в других аккаунтах.
Если доступ к учетной записи утрачен, используйте официальное восстановление и поддержку сервиса.
Если код касался банковской операции, немедленно свяжитесь с банком.
Не считайте отсутствие нажатия кнопки отправки доказательством того, что введенные данные не утекли. Даже если вы не подтвердили ввод, действуйте по приведенной выше инструкции.
Передали реквизиты карты или документы
Если были введены реквизиты карты, нужно сразу заблокировать ее через официальное приложение или позвонив в банк и сообщить, что карточка скомпрометирована. При этом проверьте операции – не успели ли злоумышленники сделать покупку или перечислить средства на свои счета. И перевыпустите карту.
Если произошло списание средств, сохраните информацию о платеже и тут же обратитесь в банк. Попросите там выписку по счету и напишите заявление о несогласии с операцией. Вам должны будут выдать экземпляр этого заявления с отметкой банка о приеме – сохраните его. Также нужно сразу обратиться в полицию с заявлением о хищении.
Если пользователь ввел личные данные на фишинговом сайте или передал в руки злоумышленников номера или сканы документов, это грозит не только взятием кредитов на его имя, но и последующим адресным обманом. Мошенники могут использовать полученные сведения для целевых атак. Например, узнав номер телефона, могут начать звонить или, зная ФИО, присылать более искусно составленные фишинговые письма с личным обращением.
Если вы замечаете признаки того, что ваши данные используются злоумышленниками, обратитесь в соответствующий сервис и правоохранительные органы.
Скачали файл или установили приложение
Если скачан подозрительный файл, но вы еще не открыли его, не запускайте его. Если же приложение или файл уже были запущены и есть подозрение на заражение, нужно тут же прекратить на этом устройстве работу с чувствительными аккаунтами: банком, онлайн-магазинами, почтой, соцсетями.
Выполните сканирование устройства актуальным защитным ПО, а если возникают затруднения, обратитесь к специалисту. Восстанавливайте доступ с другого, доверенного устройства.
При этом, независимо от того, как вы проконтактировали с фишинговым сайтом, будь то только открыли ссылку, ввели данные или скачали файл, важно сообщить о подделке в две инстанции. Во-первых, напишите в официальную поддержку сервиса, от имени которого действовали мошенники. А во-вторых, подайте жалобу на них в почте, мессенджере или другом сервисе, через который пришло сообщение с фишинговой ссылкой.
Что проверить перед входом или оплатой
Чтобы обезопасить себя, следуйте чек-листу:
Проверьте по символам доменное имя сайта – соответствует ли оно узнаваемому официальному домену сервиса.
Спросите себя: меня побуждают к ожидаемому действию или это что-то неожиданное и нелогичное?
Проанализируйте, не запрашивает ли сайт ненужные, несоответствующие ситуации данные.
Убедитесь, что отсутствуют проигнорированные вами предупреждения об угрозе.
При сомнении проверьте ссылку через специальное приложение, а информацию из сообщения – отдельно войдя в свой аккаунт в соответствующем сервисе.
Используйте практические советы, как отличить фишинговый сайт от настоящего, и пользуйтесь интернетом безопасно.